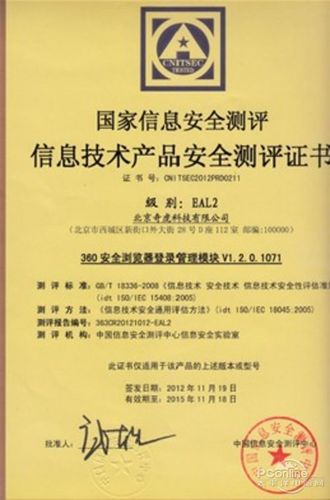
随着数字化转型的深入,浏览器作为企业网络访问的核心入口,其安全性直接关系到信息系统的整体防护水平。360浏览器通过EAL2级信息技术产品安全测评,标志着其在安全功能设计与验证方面达到了国家标准要求。与此专业的信息技术咨询在测评准备、合规落地和持续改进中发挥着关键的桥梁作用。本文将从EAL2测评的内涵、360浏览器的安全特性以及信息技术咨询的协同价值三个方面展开分析。\n\n一、EAL2级安全测评的内涵与意义\n\nEAL2(Evaluation Assurance Level 2)是信息技术产品安全评估保障等级中的第二级,属于“结构测试级”。该级别要求产品在开发过程中提供合理的安全功能设计证据,并在测试环节对安全功能进行独立验证。具体包括:安全目标(ST)文档的完整性、配置管理与交付流程的规范性、部分开发流程的文档审查,以及功能测试和脆弱性分析。EAL2级虽然不涉及高度形式化的验证,但仍能有效覆盖产品的基础安全机制,是企业级采购和行业合规中常见的安全准入门槛。通过EAL2测评意味着产品在身份鉴别、访问控制、数据保护、审计日志等基本安全层面具备可验证的保障能力。\n\n二、360浏览器EAL2级安全能力解析\n\n360浏览器在此次测评中展现的安全功能主要包括以下几个方面:\n1. 安全通信机制:即浏览器与服务器之间通过TLS协议实现加密传输,国密算法支持保障数据传输过程中的机密性和完整性。\n2. 用户数据保护:即浏览历史、密码、Cookie等敏感数据在本地存储时可采用加密方式,并支持隔离模式降低数据泄露风险。\n3. 访问控制与权限管理:即对插件、扩展及网页权限进行细粒度控制,防止恶意脚本获取越权资源。\n4. 审计与日志:即记录关键安全事件(如证书异常、下载拦截),供企业安全运营平台对接分析;这便于IT团队追溯和应对安全事件。\n通过EAL2测评,360浏览器证明了其在设计、开发和测试环节对安全功能的可控性,为企业用户提供了可审计、可预期的安全基座。\n\n三、信息技术咨询在EAL2测评中的协同价值\n\n信息技术咨询并非测评的替代,而是加速合规、降低风险的专业支撑。其实践价值体现在以下环节:\n1. 差距分析与测评准备:咨询团队依据GB/T 18336标准,对企业现有浏览器部署环境进行差距分析,明确安全功能配置、文档体系和流程规范的缺失项,制定整改路线图。\n2. 技术选型与集成咨询:结合企业业务场景(如办公OA、金融交易、远程接入),咨询方评估360浏览器EAL2级安全特性与现有身份认证、终端管理、数据防泄漏系统的兼容性,避免安全孤岛。\n3. 安全策略与运维落地:咨询顾问帮助企业将测评要求转化为可执行的策略,如证书信任链管理、扩展白名单、日志留存周期等,并建立持续监控机制,确保安全功能实际生效。\n4. 合规审计与持续改进:在等保2.0、行业监管要求下,咨询团队协助企业将EAL2测评证据纳入合规材料包,并定期开展内部审计,应对产品版本升级带来的再评估需求。\n\n四、实践场景与建议\n\n以某金融机构为例,其将360浏览器作为业务系统统一入口。通过引入信息技术咨询,该机构在两周内完成EAL2测评证据与分保要求的映射,配置了国家密码算法优先的加密策略,并将浏览器的审计日志接入安全运营中心(SOC)。项目上线后,跨境传输与登录环节的安全事件响应时间缩短约40%。\n\n企业在实施过程中须有三个关注点:一是须核实测评证书的有效范围(版本、平台和功能模块)与自身需求一致;二是无论定期还是触发式的再评估,测评的时效通常是维护企业安全的重要手段;三是应通过配置与审计验证测评内容持续运转、一贯落实,否则仅获取证书层面实际上很可能流为空壳公文。但特别值得注意的是EAL2只能作为起点,同时要求层次也不宜强行视为比采用更周到布局的预案有更深入的进程……实现安全的流程。形成此条是为了现实论述得以收束,把三者逻辑合成:先就绪并复核能力/治理条款留存后检查可行性而不是反之若搞反前置直接技术/兼容性评估为先都会遭失败更合理地排法应先治理可行先行以免面临重复停滞耽误企业计划执行\
360浏览器EAL2级信息技术产品安全测评与信息技术咨询的协同价值
如若转载,请注明出处:http://www.bsxbook.com/product/113.html
更新时间:2026-11-21 08:11:19
产品列表
PRODUCT
----------------